AIエージェントによるWebセキュリティ評価サービス「JAPAN AI Cyber」のトライアル受付を開始~攻撃者の視点で脆弱性を洗い出し、修正の助言から再検証まで伴走。初回診断は無料~
JAPAN AI株式会社(本社:東京都新宿区、代表取締役社長:工藤 智昭、以下JAPAN AI)は、企業向けAIプラットフォーム「JAPAN AI」上で提供するセキュリテイ評価サービス、「JAPAN AI Cyber」のトライアル受付を、2026年10月14日(水)より開始いたします。本サービスは、AIエージェントが企業のWebサイトやシステムを攻撃者の視点で評価し、脆弱性の発見から修正の助言、修正後の再検証までを支援するものです。本トライアルでは初回の診断を無料で提供いたします。
<増加するサイバー被害が2026年上半期に過去最多、継続的な点検の必要性>
警察庁によると、2026年上半期に警察へ報告されたランサムウェアの被害は123件に上り、統計開始以来、半期として過去最多となりました。脆弱性を探索する不審なアクセスも、1日・1IPアドレスあたり13,687件と、前年比50.7%増加しています(※1)。また、一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)には2026年4月から6月の3か月間で181件のWebサイト改ざんが報告され、前四半期の90件から2倍に増加しました。正規サイトが海外の賭博サイトへ誘導する改ざんや、偽のログインページを設置される事例が確認されています(※2)。
ランサムウェア被害の侵入経路の約半数はVPN機器で、未修正の脆弱性や漏えいした認証情報が悪用されています。また、被害組織の約6割を中小企業が占めています(※1)。自社の公開資産を継続的に点検するには、専門人材と時間が必要で、点検の間隔が空くほど、攻撃者に先を越される余地が広がります。攻撃側の探索行為が自動化され、その件数が増加するなか、企業にも同じ速さで点検できる手段が必要です。
JAPAN AIは、AIエージェントの実行基盤「JAPAN AI Agent OS」と、セキュリティ分野での評価実績をもとに、企業が自社のWeb資産を攻撃者の視点で継続的に点検できるサービスとして、「JAPAN AI Cyber」を提供します。
<「JAPAN AI Cyber」について>
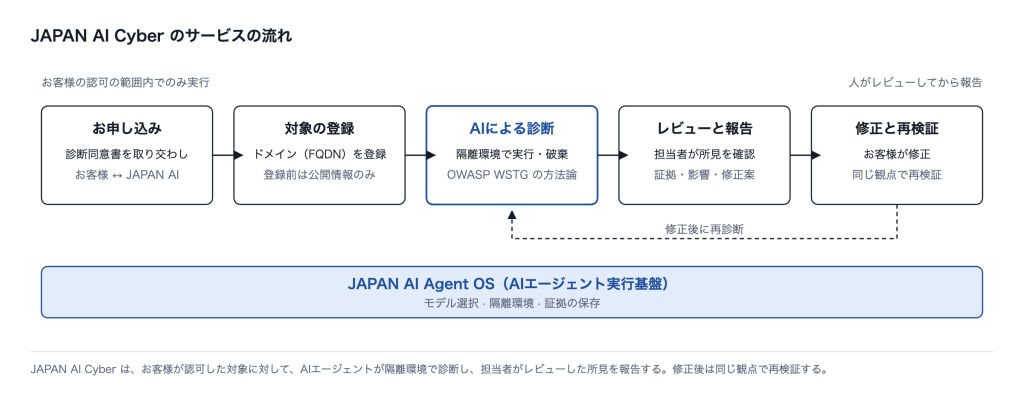
「JAPAN AI Cyber」は、お客様の認可のもと、AIエージェントが対象のWebサイトやシステムを調査し、根拠付きの所見の報告と修正の助言、修正後の再検証を行うセキュリティ評価サービスです。AIが調査を主導し、JAPAN AIの担当者が所見をレビューしたうえでお客様に報告します。
- 公開情報に基づく分析
HTTPヘッダ、TLS設定、公開DNSレコードなど、一般に公開されている情報をもとに設定の不備やリスクを分析し、改善点を報告します。 - 認可された対象へのアクティブスキャン
診断同意書に基づいて事前に登録されたドメインに対し、ポート走査、公開パスの探索、既知の脆弱性(CVE)の照合、認証画面の検証などを実施します。診断は「OWASP WSTG(Webセキュリティテストガイド)」の方法論を組み込んだ手順で行います。 - 根拠付きの報告と、修正後の再検証
発見した所見ごとに、確認した証拠、影響、修正の優先順位と具体的な修正案を報告します。お客様が修正を行った後は、同じ観点で再検証を行い、修正が有効であったかを確認します。
※診断処理は案件ごとに独立した隔離環境で実行し、完了後に環境を破棄します。登録されたドメイン以外への通信は、ネットワーク層で遮断します。
※本サービスは、脆弱性の発見と修正の助言を目的とした評価サービスであり、すべての脆弱性の検出や対象システムの安全性を保証するものではありません。
<モデルとデータの取り扱い>
脆弱性診断は、対象の所有者の認可のもとで、攻撃者の視点から実際に検証を行う専門性の高い作業です。「JAPAN AI Cyber」では、この用途に適したモデルを選び、認可された対象に対してのみ、隔離環境の中で診断を実行します。
「JAPAN AI Cyber」は、最高水準のクローズドモデルと、ゼロデータ保持(入力・出力を保存しない運用)のオープンウェイトモデルを、診断の工程に応じて組み合わせて利用できる設計です。いずれのモデルも、JAPAN AIが契約するクラウド事業者の推論基盤上で実行され、入力データがモデルの開発元に送信されることはありません。ISMS・プライバシーマークを取得しているJAPAN AIは、社内データや機密情報をLLM(大規模言語モデル)の学習に利用させない方針を、本サービスにも適用します(※3)。
<セキュリティ分野における評価実績>
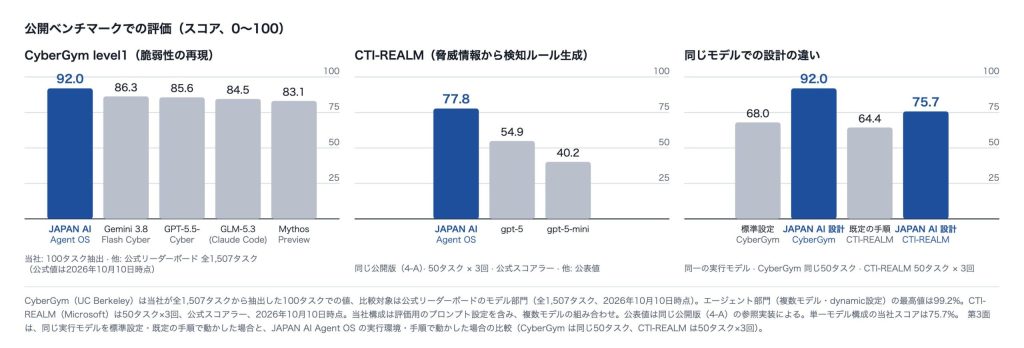
JAPAN AIのAIエージェント実行基盤「JAPAN AI Agent OS」は、脅威情報から検知ルールを生成する公開ベンチマーク「CTI-REALM」において77.8%を記録しました(※4)。また、ソフトウェアの脆弱性を実際に再現できるかを検証する公開ベンチマーク「CyberGym」(level1)の100タスク抽出において92.0%を記録しています(※5)。JAPAN AI Cyberは、この実行基盤の上で提供されます。
<トライアルについて>
・対象:Webサイトやシステムを運用する企業。既存のJAPAN AIご利用企業を中心に、新規のお申し込みも受け付けます。
・トライアル内容:初回の診断を無料で提供します。診断の範囲や期間、その他の条件は個別にご案内します。
・トライアルまでの流れ:お申し込み後、診断同意書の取り交わしと対象ドメインの登録を行い、診断を開始します。登録前は公開情報に基づく分析のみを実施します。
・お申し込み・お問い合わせ:https://japan-ai.co.jp/contact/
(お問い合わせ内容に「JAPAN AI Cyber トライアル希望」とご記入ください)
<今後の展望>
JAPAN AIは今後、「JAPAN AI Cyber」を「JAPAN AI」上のアプリケーションとして拡充し、企業のサイバー資産と技術的な依存関係の把握、定期的な自動診断、日次のセキュリティブリーフィングの提供を予定しています。企業が自社の資産を継続的に点検できる環境を整え、日本企業の安全なAI活用と事業継続に貢献してまいります。
JAPAN AIは、日々移り変わる環境に合わせて、今後もセキュリティ対策の機能拡充や、さまざまな業界や産業の業務における生成AIの活用を支援し、業務効率化と生産性向上に貢献できるサービスの開発を進めてまいります。
(※1)・・・ 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日公表)。
(※2)・・・ JPCERT/CC「JPCERT/CC 四半期レポート 2026年4月1日〜6月30日」(2026年7月16日公開)。
(※3)・・・利用可能なモデル、各モデルの推論基盤およびデータ保持方針は、お申し込み時にご案内します。
(※4)・・・CTI-REALM(Microsoft)50タスク、3回実施の平均、公式スコアラーによる採点、2026年10月10日時点の当社評価。3回の試行結果を別のモデルが検証して選択する構成で、評価用のプロンプト設定を含みます。単一モデル構成では75.7%です。同じ公開版(4-A)で公表されている参照値は、gpt-5が54.9%、gpt-5-miniが40.2%です。
(※5)・・&CyberGym(UC Berkeley)level1、全1,507タスクから抽出した100タスク、2026年10月12日時点の当社評価。対象プログラムの実行環境内でエージェントを動作させ、パッケージ取得用の限定的なネットワーク接続を許可した設定です。複数のオープンウェイトモデルの試行結果を別のモデルが判定して最終回答を選択しています。ベンチマークの公式順位は全1,507タスクで算出されるため、本結果は順位を示すものではありません。参考として、公式リーダーボード(2026年10月10日時点)ではモデル部門の最高値が86.3%、エージェント部門の最高値が99.2%です。
※ 評価にはオープンウェイトモデルとクローズドモデルを組み合わせた当社構成を使用しています。構成の詳細はお問い合わせください。


