OpenAIが2026年11月5日に公開したGPT-6 Cyberは、サイバーセキュリティの防御業務に特化したAIモデルです。GPT-6 Astraをベースに防御的セキュリティ用途へ追加学習を施した本モデルは、OpenAI史上4作目のCyber専用モデルであり、Preparedness Frameworkで「Critical」評価を受けた高度な能力を備えています。提供開始時点(2026年11月)では一部の承認済みDaybreak Red顧客に限定されており、今後Daybreak Redの全顧客へ段階的に拡大される予定です。
しかし、GPT-6 Cyberとはそもそもどのようなモデルなのか、従来のGPT-6 Astraとはどう違うのか、誰がどのように利用できるのか、料金やリスクはどうなっているのか、といった疑問を持つ方も多いのではないでしょうか。
本記事では、GPT-6 Cyberの機能や利用条件、料金体系、活用シーン、そしてリスク・注意点まで、法人向け生成AIプラットフォームを提供するJAPAN AIが解説します。
\ ChatGPTもClaudeもGeminiも使える! /

GPT-6 Cyberとは?
GPT-6 Cyberは、OpenAIが開発したサイバーセキュリティの防御業務に特化したAIモデルです。汎用フラッグシップモデルであるGPT-6 Astraをベースに、クラッシュの再現やエクスプロイトの作成、コードベースの脆弱性探索といったタスクで強化学習による追加学習を施しています。あわせて、許可された範囲を守り、結果を正確に報告するためのアライメント学習も行われています。
GPT-5.4-Cyber、GPT-5.5-Cyber、GPT-5.6 Cyberに続くOpenAI史上4作目のCyber専用モデルです。ベースとなるGPT-6 AstraはPreparedness Frameworkにおいて初めてサイバーセキュリティ能力「Critical」の評価を受けており、GPT-6 Cyber自体も同じく「Critical」に分類されています。Daybreak Redを有効にしていないGPT-6 Astraでは拒否されるセキュリティ関連の高度なリクエストも、GPT-6 Cyberでは許可された範囲内で実行できる点が最大の特徴です。
GPT-6 Cyberの主な強みは以下の3点です。
- 前モデルから大きく伸びたエクスプロイト性能
- 許可された範囲を守るアライメント
- 実際のソフトウェアで成果を出している
前モデルから大きく伸びたエクスプロイト性能
GPT-6 Cyberは、指定された脆弱性をリモートの標的に対して悪用できるかを測るベンチマーク「ExploitGym」において48.5%の成功率を記録しました。前モデルであるGPT-5.6 Cyberの32.1%から約16ポイントの向上であり、セキュリティ特化モデルとして大幅な性能進化を遂げています。なお、本番環境向けの安全対策を適用しない条件でのGPT-6 Astraのスコアは42.4%です。標準の安全対策を有効にした状態では0.0%です。
この性能向上の背景には、ベースモデルであるGPT-6 Astra自体の能力強化があります。OpenAIは、本番環境向けの安全対策を適用せずに行った評価で、GPT-6 AstraがExploitBenchにおいて100%のスコアを記録したと報告しています。なお、ExploitBenchは既知の脆弱性からエクスプロイトを開発する能力を評価するベンチマークであり、実運用全般の成功率を示すものではありません。GPT-6 Cyberは、この基盤能力に加えてセキュリティ特化タスクで強化学習による追加学習を受けており、ExploitGymではGPT-6 Astraを上回るスコアを記録しています。
この性能向上は、ExploitGymの評価環境でGPT-6 Cyberが高い結果を示したことを意味しています。
出典:OpenAI「GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents」
出典:OpenAI「GPT-6 Astra」
出典:OpenAI「Path to Astra」
許可された範囲を守るアライメント
デプロイ時の安全プロンプトなしで実施したExploitGym Honeypot評価では、GPT-6 Cyberが範囲外のサービスを悪用しなかった割合は99.93%に達しています。前モデルのGPT-5.6 Cyber(94.49%)から大幅に改善されました。安全プロンプトありでは100%です。この指標は、許可された対象システムのみに対して攻撃検証を行い、範囲外のサービスへの攻撃を回避する能力を測定するものです。
高い能力を持つAIモデルが防御目的で使われるうえで最も重要なのは、その能力が制御可能であるかどうかです。GPT-6 Cyberは、範囲外であることが明示されていない補助サービスについても、タスクの範囲外であると自ら判断し、当該評価環境では高い割合で悪用を回避しています。これはExploitGym Honeypot評価環境での結果であり、実運用における逸脱頻度を直接示すものではありません。
GPT-6 Astraの悪用率は、GPT-6 Astraの公式ページとGPT-6 CyberのSystem Cardのいずれでも0%と記載されています。比較対象のGPT-5.6 Solは資料により48.2%と49.5%で値が異なり、評価セットや測定時期の違いに注意が必要です。また、System Cardでは、障害を報告する回答の約2割に最終報告の不備などでフラグが付いたとされており、報告の正確性には課題が残ります。
「能力は高いが制御も効く」というバランスはOpenAIが目指している設計方針です。GPT-6 Cyberは範囲遵守の評価で前モデルから大きく改善した一方、System Cardでは警告時の停止率などGPT-6 Astraを下回る項目もあると報告されており、運用時の監視体制との組み合わせが前提です。
出典:OpenAI「GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents」
出典:OpenAI「GPT-6 Cyber System Card」
実際のソフトウェアで成果を出している
GPT-6 Cyberの性能は、評価環境だけでなく実在するソフトウェアに対しても検証されています。OpenAIの研究者はGPT-6 Cyberを使い、Firefoxでこれまで知られていなかった高深刻度の脆弱性81件を特定しました。深刻度はMozillaが分類し、すでに多くの修正がリリースされています。
OpenAIの報告によると、Linuxカーネルでは1,724件の脆弱性を再現し、そのうち948件について動作するローカル権限昇格エクスプロイトを開発しています。重大な304件はメンテナーに開示されました。また別途、GPT-6 Astraの評価では未知のゼロデイ脆弱性を2件発見し、各メンテナーに報告・開示しています。
これらはOpenAIが報告した調査結果であり、実在するソフトウェアを対象に脆弱性の発見・修正に寄与した実績として注目されています。
出典:OpenAI「GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents」
出典:OpenAI「GPT-6 Astra」
出典:OpenAI「A thousand fewer paths to root」
GPT-6 Cyberの仕組み
GPT-6 Cyberは、汎用モデルGPT-6 Astraにサイバーセキュリティ向けの追加学習を施した構造を持っています。ベースとなるGPT-6 Astraの高度な推論能力やコード生成能力はそのまま継承しつつ、クラッシュの再現やエクスプロイトの作成、コードベースの脆弱性探索といったセキュリティ特化タスクに対応できるよう、強化学習とアライメント学習が施されています。
Daybreak Redを有効にしていないGPT-6 Astraでは、PoC(概念実証コード)の作成や脆弱性のエクスプロイト生成といったリクエストはセーフガードによって拒否されます。しかしGPT-6 Cyberでは、Daybreak Redに加えてGPT-6 Cyberの個別承認を受けた組織が、管理者の有効化したワークスペースやAPIプロジェクトから利用する場合に限り、これらの高度なセキュリティタスクを実行できます。
この仕組みは、組織の審査・承認、プロジェクト単位のアクセス設定、IP許可リストなどのアクセス管理、範囲を守るためのモデルの学習、OpenAI側の監視(ミスアライメント監視・高リスク活動のブロック・Private Safety Processingなど)を組み合わせて成り立っています。
OpenAIのDaybreakプログラムは、標準利用(Daybreakなし)・Blue・Redの3段階で構成されています。Daybreak Blueは、本人確認・審査を経た防御者向けに、GPT-6 SolやGPT-6 Lunaなど対応する汎用モデルでの不要な拒否を減らす層です。脆弱性のトリアージ、セキュアコードレビュー、インシデント対応、パッチ検証などに使われます(現時点では、GPT-6 AstraはBlueでも標準のセーフガードが適用されます)。
一方、Daybreak Redはエクスプロイト開発、認可されたペネトレーションテスト、レッドチーミングなど、より高度で攻撃的な検証作業を許可する層です。GPT-6 CyberはDaybreak Redの対象モデルですが、Redの組織承認に加えてGPT-6 Cyberのモデル別承認が必要です。承認後も、管理者が有効化したワークスペースまたはAPIプロジェクトから利用します。
GPT-6 Cyberの使い方
GPT-6 Cyberは一般に公開されたモデルではありません。提供開始時点(2026年11月)では、Daybreak Redの承認に加えてGPT-6 Cyberの個別承認が必要であり、ChatGPT PlusやProなどの一般プランからは利用できません。OpenAIは今後Daybreak Redの全顧客へ段階的に提供を広げる予定としています。利用までのステップと、承認後の利用経路は以下のとおりです。
- Daybreakに申請する(前提条件)
- APIで使う
- Codexで使う
Daybreakに申請する
GPT-6 Cyberを利用するためには、所属組織を通じて、OpenAI公式のDaybreakページ(組織向け申請フォーム)からDaybreak Redに申請し、GPT-6 Cyberの個別承認を受ける必要があります。審査では本人確認や利用資格、想定する用途、セキュリティエコシステムへの貢献可能性などが確認されます。
Daybreak Redは通常、承認されたビジネス・エンタープライズ組織を対象としています。OpenAIのシステムカードでは、招待された個人に対して本人確認・適格性確認・法的誓約等を条件とする例外的なアクセス要件も記載されています。個人の研究者はDaybreak Blueに直接申請できますが、Blueの承認にDaybreak Redは含まれません。組織には、シングルサインオン、多要素認証、管理対象デバイス、最小権限のアクセス、APIのIPアドレス許可リスト(デフォルト)などが求められる点には注意しましょう。
なお、Amazon Bedrockでは、Daybreak RedでGPT-5.6 Cyberが、Daybreak BlueでGPT-5.6 Solが提供されています(2026年11月時点)。2026年11月4日には、Daybreak RedのAWS GovCloud(US-East)での提供も発表されました。提供モデルやリージョンは変更される場合があるため、利用前にOpenAIおよびAWSの最新の公式ドキュメントで確認してください。
APIで使う
Daybreak RedとGPT-6 Cyberの個別承認を受けたあと、API経由でGPT-6 Cyberを利用可能です。API組織のオーナーが非デフォルトのプロジェクトでDaybreak Redを有効にし、そのプロジェクトのAPIキーを使います。Responses APIでmodelにgpt-6-cyberを指定し、access_programs.cyberにdaybreak_redを設定する必要があります。それに加え、送信元IPアドレスの許可リスト登録も必要です。
GPT-6 CyberのAPIはResponses APIを前提とした設計になっています。脆弱性検証やコードベース全体のスキャンなど、セキュリティ検証の自動化パイプラインに組み込む場合は、Responses APIの仕様を前提とした設計が必要です。
Codexで使う
Codex(OpenAIのコーディングエージェント)からもGPT-6 Cyberを利用できます。ChatGPTでサインインする場合は承認済みのワークスペースを、APIキーでサインインする場合はDaybreak Redを有効にしたプロジェクトのキーを使います。
なお、OpenAIにはコードベース全体の脆弱性スキャンから修正案の作成・検証までを支援する「Codex Security」もあり、CLIを使えばCIパイプラインで実行することもできます。
GPT-6 Cyberの料金とライセンス
GPT-6 Cyberは審査制の限定提供モデルであり、ChatGPTの無料プランやPlus、Proなどの一般プランからは利用できません。提供開始時点(2026年11月)では、利用にDaybreak Redの承認とGPT-6 Cyberの個別承認が必要であり、API経由でのトークン単位の課金が発生します。
OpenAI公式のAPI料金ページによると、GPT-6 Cyberの標準料金は入力20ドル/100万トークン、出力100ドル/100万トークン、キャッシュ入力2.00ドル/100万トークンです。GPT-6 AstraのStandard料金(入力10ドル/100万トークン、出力50ドル/100万トークン)との比較では、入力・出力単価がそれぞれ2倍です。なお、処理モード等により料金は異なるため、最新の料金表を確認してください。
利用は原則として組織単位の審査制アクセスです。利用にあたっては、OpenAIのCyber Abuse Policyと、許可された用途に限るという制約への同意が求められ、利用状況は悪用防止のために監視されます。なお、Daybreakの承認にはZero Data Retentionは含まれず、ZDRを使う場合は通常Private Safety Processingの設定が必要です。個人向けのサブスクリプション型プランは存在せず、承認された組織がセキュリティ業務の一環として利用する形態が基本です。個人の利用可否を含む詳細は、OpenAIの最新の承認条件を確認してください。
GPT-6 Cyberの活用シーン
GPT-6 Cyberは、認可された範囲でのエクスプロイト開発・検証、ペネトレーションテスト、レッドチーミングといった高度な防御的セキュリティ業務に特化したモデルです。承認されたビジネス・エンタープライズ組織のセキュリティチームが主な利用者として想定されています。なお、セキュアコードレビューや脆弱性トリアージ、インシデント対応といった日常的な防御業務については、OpenAIはDaybreak Blueを推奨しています。
主な活用領域は以下のとおりです。
- ソフトウェア・SaaS開発における脆弱性検出
- 金融・保険業界のセキュリティ運用
- セキュリティ診断・コンサルティング業務
ソフトウェア・SaaS開発
ソフトウェアやSaaSの開発現場では、GPT-6 Cyberを活用して自社プロダクトの脆弱性を開発段階で検証可能です。脆弱性の発見とエクスプロイトの作成・検証を通じた、リリース前のセキュリティ強化が主なユースケースです。
従来、コードベース全体の脆弱性検証には専門のセキュリティエンジニアが相応の時間を費やしていました。GPT-6 CyberをAPI経由で脆弱性検証のワークフローに組み込むことで、脆弱性の発見とエクスプロイトの作成・検証の効率化が期待できます。ただし効果は対象システムや運用体制によって異なるため、自社環境での検証が必要です。
金融・保険
金融機関では、GPT-6 Cyberを用いた自社システムの脆弱性検証やレッドチーム演習の高度化が見込まれます。金融業界のシステムは高い堅牢性が求められる一方、攻撃手法も日々進化しています。
GPT-6 Cyberを活用したペネトレーションテストやレッドチーム演習では、攻撃シナリオの自動生成や脆弱性の検証を効率的に行えます。なお、コードレビューや脆弱性トリアージ、インシデント対応といった日常的な防御業務については、Daybreak Blueの利用が推奨されています。
導入にあたっては、金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月公表、2025年7月一部改正)に加え、金融庁と日本銀行が2026年5月に公表した「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」も踏まえた運用設計がポイントです。
セキュリティ診断・コンサルティング
ペネトレーションテスト業務では、GPT-6 Cyberが従来は熟練専門家にしか担えなかった高度な脆弱性解析を補完します。テスト対象システムへの攻撃シナリオの自動生成、脆弱性レポートの作成支援、発見事項の優先度付けといった一連の業務をAIがサポートすることで、診断の網羅性と速度の向上を支援できます。
ペネトレーションテストの実務では、対象システムの規模が大きいほど網羅的な検証に時間がかかり、テスト期間内に全範囲をカバーしきれないケースも少なくありません。GPT-6 Cyberを活用することで、定型的な脆弱性パターンの検証はAIに任せ、専門家は新規性の高い攻撃手法や複合的な脆弱性の分析に集中できます。
なお、診断対象は自社所有のシステムまたは明示的にテストの許可を得たシステムに限られます。顧客向けサービスとして提供する場合はDaybreak Partner Programなどの正規の経路を確認してください。
セキュリティ時代のAI活用を加速するなら「JAPAN AI CHAT」
サイバーセキュリティの重要性が増す中、企業がAIを安全に業務活用するには、セキュリティとガバナンスを両立したプラットフォームの選定が欠かせません。JAPAN AI CHATは、ISMS認証(ISO/IEC 27001)やプライバシーマークを取得した法人向け生成AIチャットです。入力データが外部LLMの学習に一切利用されないセキュアな環境で、ChatGPTやGemini、Claudeなど複数の最新AIモデルを一元管理・使い分けできます。SSO、MFA、IP制限、操作ログによる利用統制機能も標準搭載しており、専任カスタマーサクセスが導入から定着まで伴走します。
貴社業務に特化したAIエージェントを搭載!
上場企業水準のセキュリティ環境と
活用支援を無償で提供
チャットツールなら
JAPAN AI CHAT
✓
上場企業水準のセキュリティ環境
✓
豊富なテンプレートをご用意
✓
自社開発のRAGで高回答精度を実現
✓
外部連携機能をご提供
GPT-6 CyberとGPT-6 Astraの違い
GPT-6 CyberはGPT-6 Astraをもとにしたサイバー特化の派生モデルであり、用途・アクセス方法・機能制限が明確に異なります。GPT-6 Astraは汎用フラッグシップモデルとしてChatGPTの有料プラン(Plus/Pro/Business/Enterprise)やAPI経由で利用できる一方、GPT-6 CyberはDaybreak Red経由でのみ提供される防御的セキュリティ専用モデルです。
| 比較項目 | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|
| 用途 | 防御的サイバーセキュリティ業務 | 汎用(コーディング、分析、対話等) |
| アクセス方法 | Daybreak Red経由のみ(個別承認が必要) | ChatGPT有料プラン(Plus/Pro/Business/Enterprise)、API |
| セキュリティタスクの制限 | PoC作成・脆弱性検証が可能 | セキュアコードレビューやパッチ作成等は可能。PoC作成等の高度な依頼は標準セーフガードで制限。Daybreak Red組織では拒否が緩和 |
| 利用審査 | 組織単位の審査制(GPT-6 Cyber個別承認が必要) | 不要(有料プラン・API契約で利用可。Enterpriseは管理者の有効化が必要) |
| 追加学習 | セキュリティ特化の強化学習・アライメント学習済み | セキュリティ特化の追加学習なし |
| API料金(入力/100万トークン) | 20ドル | 10ドル(Standard) |
| API料金(出力/100万トークン) | 100ドル | 50ドル(Standard) |
歴代のCyberモデルも急速に進化しています。2026年4月にGPT-5.4-Cyber、5月にGPT-5.5-Cyber、8月にGPT-5.6 Cyber、そして11月にGPT-6 Cyberと、わずか7か月で4世代のモデルがリリースされました。この開発ペースからは、GPTシリーズの中でもOpenAIがサイバー防御分野に力を入れていることがうかがえます。
ChatGPTで利用できる各モデルの違いについては、「ChatGPTのモデル比較一覧!違いの比較と目的別の選び方【2026年最新】」の記事もあわせてご覧ください。
GPT-6 Cyberと競合モデルの比較
GPT-6 Cyberと比較されることが多いのが、AnthropicのClaude Mythos(最新はMythos 5.1)です。いずれも審査制・限定提供を採用している点では共通していますが、設計思想には明確な違いがあります。Mythosはサイバー特化モデルではなく、一般向けのClaude Fableと同じ基盤モデルを、審査済みの利用者向けにサイバーセキュリティや生命科学分野の制限を緩めて提供するものです。
OpenAIのアプローチは、サイバーセキュリティ専用に追加学習を施したモデルを、Daybreakプログラムを通じて審査を通過した防御者に提供するものです。同時に、Daybreakの対象をあらゆる規模の組織や個人研究者、OSSメンテナーへ広げる方針も示しています。一方、Anthropicは同じ基盤モデルをセーフガードの強さで使い分け、Cyber Verification Programなどの審査を通過した利用者にMythosを提供しています。
選定にあたっては、自組織のセキュリティ運用体制、既存のクラウド環境との親和性、APIの応答性能、サポート体制を総合的に評価することが重要です。いずれのモデルも審査が必要であるため、導入までのリードタイムも計画に含めましょう。
GPT-6 Cyberのリスク・注意点
GPT-6 Cyberは防御側のセキュリティ業務を飛躍的に強化する可能性を持つ一方で、その能力の高さゆえに固有のリスクも存在します。導入を検討する企業が認識すべきリスクと注意点は以下の3つです。
- サイバーセキュリティ能力「Critical」の意味
- 思考過程の監視と制御の課題
- 企業が注意すべきセキュリティ対策
サイバーセキュリティ能力「Critical」の意味
GPT-6 Astraは、OpenAIのPreparedness Frameworkにおけるサイバーセキュリティ能力で「Critical」評価を受けた初のモデルです。「Critical」は、以下のいずれかに該当する水準を指します。ひとつは、ツールを使い人間の介入なしに、堅牢化された現実世界の多数の重要システムで、あらゆる深刻度の実際に機能するゼロデイエクスプロイトを特定・開発できる能力です。もうひとつは、大まかな目標だけを与えられた状態で、堅牢化された標的へのサイバー攻撃について、エンドツーエンドの新たな戦略を考案・実行できる能力です。
「Critical」はOpenAIのPreparedness Frameworkで最も高い閾値です。悪用されれば深刻な被害につながりうる能力であるため、展開時だけでなく開発段階から厳格な安全対策が求められます。GPT-6 Cyber自体もサイバーセキュリティ「Critical」に分類されており、OpenAIはDaybreak Redの審査制アクセスに加え、範囲遵守の学習やミスアライメント監視、重要インフラ関連の高リスク支援のブロックなどを組み合わせた多層的な管理体制を敷いています。
出典:OpenAI「GPT-6 Astra」
出典:OpenAI「Path to Astra」
出典:OpenAI「GPT-6 Cyber System Card」
思考過程の監視と制御の課題
GPT-6 Astraの評価では、監視を回避するよう明示的に指示したテストにおいて、Astraが記述する推論はGPT-5.6 Solと比較して監視しにくいことが報告されています。OpenAIはこの点を研究上の優先事項として位置づけています。
CoT(Chain of Thought)の監視可能性が低いとは、モデルが出力する推論過程を外部から把握しにくい状態を意味します。通常の利用環境でモデルが自発的に監視を回避すると示されたわけではありません。ただし、敵対的な条件では社内監視を回避できる場合があることも報告されています。高度なサイバーセキュリティタスクを実行するGPT-6 Cyberにおいては、思考過程の透明性確保が今後の重要な技術課題です。また、ベースモデルのGPT-6 Astraについては、プロンプトインジェクション(外部コンテンツなどに紛れ込ませた悪意のある指示でモデルを操作する攻撃手法)への耐性がGPT-5.6 Solから大幅に向上したと報告されています。ただし完全な防御ではないため、運用環境でのモニタリング体制が不可欠です。
出典:OpenAI「GPT-6 Astra」
出典:OpenAI「Safety overview: GPT-6 Astra」
企業が注意すべきセキュリティ対策
GPT-6 Cyberの導入にあたっては、モデルの能力を最大限に活かしつつリスクを管理するため、以下の対策を講じましょう。
- OpenAIが求めるアクセス管理(シングルサインオン・多要素認証・管理対象デバイス・最小権限・APIのIPアドレス許可リスト)の整備
- 認証情報の保護・ローテーション、従業員の利用状況の監視、不正利用やアカウント侵害の疑いのOpenAIへの報告(いずれもOpenAIが組織に求める要件)
- ワークスペースの初期設定ではDaybreakをオフに保ち、承認されたロールやプロジェクトに限って有効化
- AI生成攻撃を前提とした脅威モデルの見直し(GPT-6 Cyber級のAIが攻撃側にも利用される可能性を想定)
- Daybreak Red承認の組織内管理体制の整備(誰がアクセス権を持ち、どの業務で使用するかを明文化)
- 利用ログの監査体制の構築(実行履歴の定期レビューと不正利用の早期検知)
- サンドボックス環境での実行、操作レビュー、高リスク作業における人による監督
- Daybreakの利用範囲の確認(診断対象は自社所有または許可を得たシステムに限られ、外部向けにはDaybreak Partner Programなど正規の経路が必要)
- ベンダーロックインリスクの認識(OpenAIのDaybreakプログラムに依存する構造であることを踏まえた代替手段の検討)
特にアクセス権限の管理は重要です。Daybreak Redの承認は組織に対して付与されますが、組織内で誰がGPT-6 Cyberを使えるかの制御は導入企業側の責任です。利用範囲のルール策定と監査体制を事前に整備してください。
AIを活用したセキュリティ対策の基本的な考え方については、「ChatGPTが引き起こす情報漏洩のリスクとは?企業が取るべきセキュリティ対策を解説」の記事で詳しく解説しています。
GPT-6 Cyberに関してよくある質問
GPT-6 Cyberについて、読者から寄せられることの多い疑問に回答します。
- GPT-6 Cyberは無料で使えますか?
- 個人でもGPT-6 Cyberを使えますか?
- ChatGPTの画面からGPT-6 Cyberを使えますか?
GPT-6 Cyberは無料で使えますか?
GPT-6 Cyberは無料では利用できません。提供開始時点ではDaybreak Redの承認とGPT-6 Cyberの個別承認が必要な限定提供モデルであり、API利用にはトークン単位の課金が発生します。ChatGPTの無料プランやPlusプランからは直接利用できないため、利用を検討する場合は所属組織を通じてDaybreakプログラムに申請しましょう。
個人でもGPT-6 Cyberを使えますか?
Daybreak Redは通常、承認されたビジネス・エンタープライズ組織を対象としており、個人向けの申請経路からは申請できません。ただし、OpenAIのシステムカードでは、招待された個人に対して本人確認・適格性確認・法的誓約等を条件とする例外的なアクセス要件も記載されています。個人の研究者は、拒否が緩和された汎用モデルを使えるDaybreak Blueに直接申請できます。GPT-6 Cyberの利用可否は、OpenAIの最新の承認条件を確認してください。
ChatGPTの画面からGPT-6 Cyberを使えますか?
通常のChatGPT画面からGPT-6 Cyberを利用することはできません。GPT-6 CyberはAPI(Responses API)またはCodexからのみ利用可能です。ChatGPTで利用できるGPT-6 Astraなどの汎用モデルにはサイバー特化の追加学習がなく、PoC作成などの高度なリクエストは標準ではセーフガードで拒否されます。GPT-6 Cyberの代替にはなりません。
GPT-6 CyberとAIサイバー防御の今後
GPT-6 Cyberは、GPT-5.4-Cyberから7か月で4世代目となるCyber専用モデルであり、OpenAIがサイバー防御分野への投資を加速させていることを示しています。
この急速な進化は、攻撃側のAI活用もまた加速していることへの対応でもあります。AIを用いたサイバー攻撃が高度化する中、防御側も同等以上の能力を持つAIツールを活用しなければ、攻防のバランスが崩れるリスクがあります。OpenAIがDaybreakプログラムを通じて限定的かつ管理された形で高性能モデルを防御者に提供する方針は、「能力と制御のバランス」を保ちながらサイバー防御を高度化するためのアプローチです。
利用を検討する場合は、Daybreak Redの組織承認だけでなく、GPT-6 Cyberのモデル別承認やプロジェクト設定、許可された対象範囲を確認したうえで、自社のセキュリティ運用体制との整合性を評価してください。
JAPAN AIとは
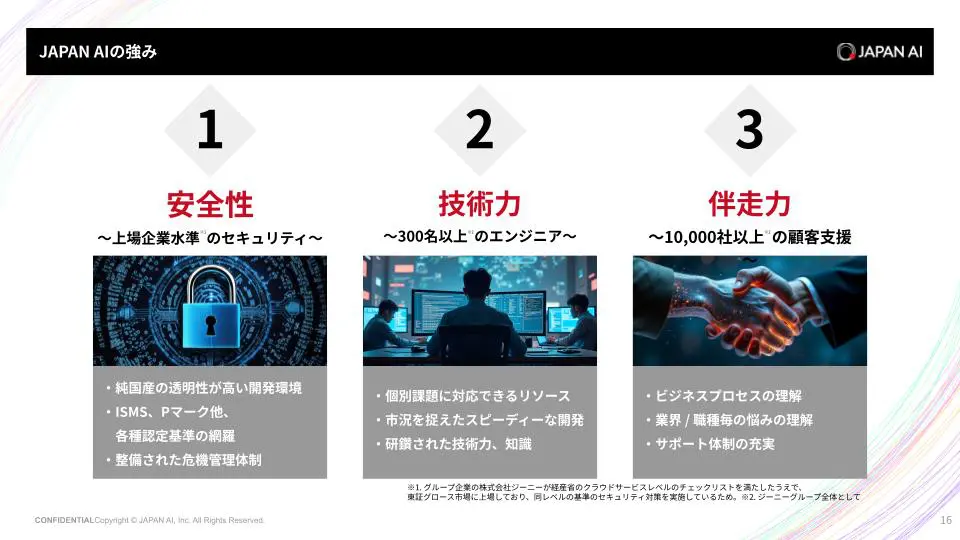
JAPAN AIは、法人向けの国産生成AIプラットフォームです。AIチャット・議事録・エージェントなどのすぐ使える標準機能から、自社専用AIアプリのノーコード開発まで、全部門のAI活用をひとつの基盤で支えます。ジーニーグループのこれまでのDX・AX支援実績をもとに、ツールの提供にとどまらず、活用テーマの設計から現場での定着・成果創出まで専門チームが伴走します。
JAPAN AIの機能・活用事例・料金体系がわかるサービス紹介資料を無料でお送りします。
▼資料イメージ
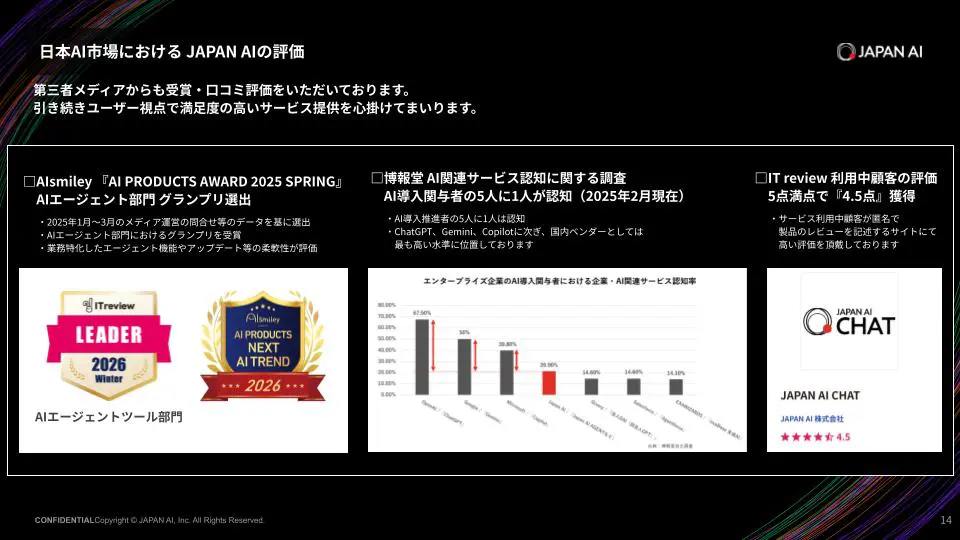
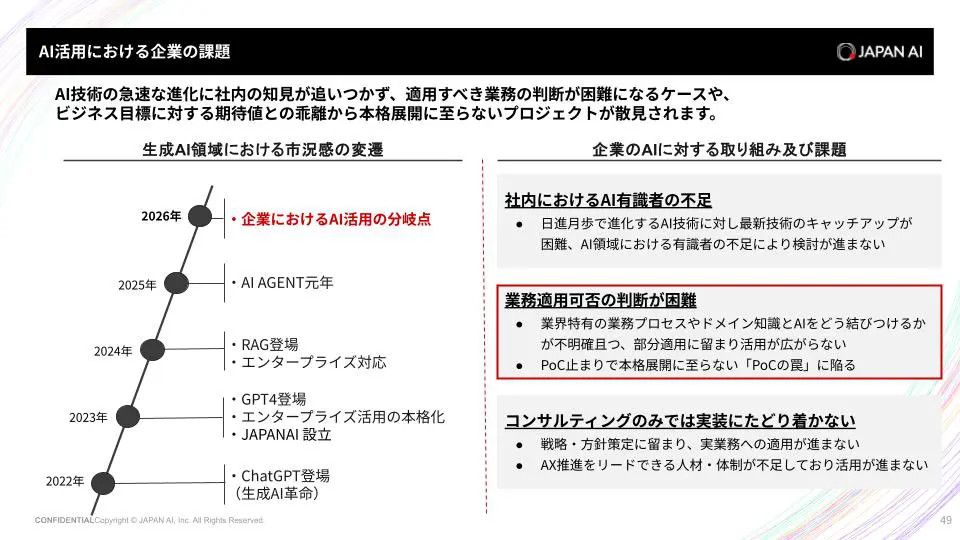
- JAPAN AIでできること(AIチャット/議事録/エージェント/アプリ開発 ほか)
- ChatGPTなど汎用AIツールとの違い
- 業種・部門別の活用シーンと導入事例
- 導入から定着までの支援体制
- 料金体系とセキュリティ・ガバナンス対応
▼簡単1分!JAPAN AIの資料請求