ChatGPTをはじめとする生成AIは、文章作成やプログラミング支援、データ分析など、ビジネスの生産性を飛躍的に向上させるツールとして急速に普及しています。しかし、その便利さの裏には「情報漏洩」という深刻なリスクが潜んでいます。実際に、IPA(独立行政法人情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が初選出で3位にランクインしました。
さらに、ガートナージャパンが2026年6月に発表した調査では、国内企業の7割超がシャドーAI(従業員による未承認の生成AI利用)への有効な対策を取れていないことが明らかになっています。
本記事では、生成AIで情報漏洩が起こる原因や仕組みから、実際に発生した事例、そして企業・個人が取るべき具体的な対策まで、入力した内容が学習に使われないAIプラットフォームを提供するJAPAN AIが網羅的に解説します。自社の生成AI活用におけるセキュリティ体制の構築に、ぜひお役立てください。
\ ChatGPTもClaudeもGeminiも使える! /

生成AIで情報漏洩が起こる原因
生成AIの利用に伴う情報漏洩は、単純な操作ミスだけでなく、AIサービスの仕組みそのものに起因するケースもあります。ここでは、情報漏洩が発生する主な原因を4つに分類して解説します。
- プロンプトへの機密情報の入力
- 保存データやアカウント情報への不正アクセス
- システムのバグや不具合
- プロンプトインジェクション攻撃
プロンプトへの機密情報の入力
生成AIによる情報漏洩の中で、最も多い原因がプロンプトへの機密情報の入力です。
業務効率化を目的として、従業員が顧客情報や社内の財務データ、開発中のソースコード、未公開の事業計画書といった機密情報をプロンプトに入力してしまうケースが後を絶ちません。問題の本質は、多くの生成AIサービスにおいて、ユーザーが入力したデータがAIモデルの学習(トレーニング)に利用される可能性がある点にあります。たとえば、ChatGPTの無料版やPlusプランでは、デフォルト設定のままだとチャット内容がモデルの改善に使用されることがあります。
つまり、一度入力された機密情報がAIの学習データに組み込まれると、他のユーザーへの回答に断片的に反映されるリスクが生じます。従業員一人ひとりが「どの情報を入力してよいか」を正しく判断できなければ、意図しない情報漏洩につながります。
【関連記事】
ChatGPTによって機密情報を漏洩するリスクと対策方法を解説
保存データやアカウント情報への不正アクセス
生成AIサービスのサーバーやクラウドストレージに保存されたデータ、あるいはアカウント情報が、外部からの不正アクセスによって流出するリスクも存在します。
AIサービスの提供者は、ユーザーの入力データやチャット履歴をサーバー上に保管しています。これらのデータが適切に暗号化・保護されていなかった場合、サイバー攻撃者がシステムに侵入し、大量の機密情報を窃取する可能性があります。また、利用者の端末がマルウェアに感染し、保存済みの認証情報が盗み出されるケースもあります。
実際に、2023年にはインフォスティーラー(情報窃取型マルウェア)に感染したデバイスから、10万件以上のChatGPTアカウント情報が盗み出され、ダークウェブ上で売買されていたことが判明しました。アカウント情報が流出すると、そのアカウントに紐づくチャット履歴に含まれる機密情報まで第三者に閲覧されるリスクがあります。
システムのバグや不具合
AIサービス提供者側のシステムにバグや不具合が発生し、本来は非公開であるべき情報が意図せず他のユーザーに表示されてしまうケースもあります。
こうしたシステム障害は、ユーザー側で防ぐことが極めて困難です。AIサービスを利用する以上、提供者側のセキュリティインシデントによる情報漏洩リスクは常に存在することを認識しておく必要があります。
このリスクへの対策としては、そもそも漏洩した際に困る情報はAIに入力しないという基本原則が最も有効です。
プロンプトインジェクション攻撃
プロンプトインジェクションとは、悪意のある第三者がAIへの入力(プロンプト)を巧みに操作し、AIが本来出力すべきでない機密情報を引き出す攻撃手法です。
たとえば、AIチャットボットを顧客対応に導入している企業の場合、攻撃者が特殊な指示文をプロンプトに埋め込むことで、AIのシステムプロンプト(内部指示)に含まれる機密情報や、参照データに含まれる個人情報を出力させることが可能になるケースがあります。
NIST(米国国立標準技術研究所)はプロンプトインジェクションを「高信頼側が構築したプロンプトに、信頼できない入力が連結されることで起きる攻撃」と定義しており、外部文書やWebページ経由の指示汚染、接続ツール経由のデータ流出なども典型的な攻撃パターンに含まれます。
生成AIを外部向けサービスに組み込む際には、入力値のバリデーションや出力フィルタリング、権限の最小化、サンドボックス化など、多層的な防御策を実装することが不可欠です。
出典:NIST CSRC Glossary「prompt injection」

生成AIによる情報漏洩の事例
生成AIに関連する情報漏洩は、すでに複数の重大な事例が報告されています。代表的な4つの事例を紹介します。
- ソースコードの漏洩(サムスン社)
- チャット履歴の漏洩(OpenAI社)
- アカウント情報の漏洩
- 共有機能による情報漏洩
ソースコードの漏洩(サムスン社)
2023年3月、韓国の大手電子機器メーカーであるサムスン電子で、ChatGPTの業務利用による情報漏洩事故が発生しました。
同社の半導体部門に所属するエンジニアが、開発中のソースコードのバグ修正をChatGPTに依頼するため、社内の機密ソースコードをプロンプトに入力しました。さらに別の従業員は、社内会議の議事録をChatGPTに要約させるために入力していたことも判明しています。
入力されたデータはChatGPTの学習データに取り込まれた可能性があり、サムスン電子はこの事態を受けて社内でのChatGPT利用を一時禁止する措置を取りました。
この事例は、生成AIの業務利用における情報漏洩リスクを世界に知らしめた代表的なケースであり、多くの企業が生成AI利用ガイドラインの策定に動くきっかけとなりました。
チャット履歴の漏洩(OpenAI社)
2023年3月、ChatGPTの開発元であるOpenAI社のシステムにバグが発生し、一部のユーザーに他のユーザーのチャット履歴のタイトルが表示されるという不具合が起きました。さらに深刻なことに、ChatGPT Plusの有料会員の一部においては、氏名やメールアドレス、クレジットカード番号の下4桁、カードの有効期限といった個人情報・決済情報が漏洩したことも確認されています。
原因は、OpenAIが使用していたオープンソースライブラリ(redis-py)の不具合でした。OpenAIは問題を認識後、一時的にChatGPTのサービスを停止して修正対応を行いました。
この事例は、AIサービス提供者側のシステム障害がユーザーの個人情報漏洩に直結するリスクを示しています。
出典:OpenAI「March 20 ChatGPT outage: Here’s what happened」
アカウント情報の漏洩
2023年6月、シンガポールのサイバーセキュリティ企業Group-IBの調査により、ダークウェブ上で10万件を超えるChatGPTのアカウント認証情報が取引されていることが判明しました。
これらのアカウント情報は、インフォスティーラー(情報窃取型マルウェア)に感染したユーザーのデバイスから盗み出されたものでした。地域別では、アジア太平洋地域の被害が最も多く、日本国内でも661件の認証情報が流出していたと報告されています。
ChatGPTはデフォルト設定でチャット履歴を保存するため、アカウントが乗っ取られると、過去にやり取りした業務上の機密情報や個人情報がすべて第三者に閲覧されるリスクがあります。
出典:Group-IB「Group-IB Discovers 100K+ Compromised ChatGPT Accounts on Dark Web Marketplaces」
共有機能による情報漏洩
2026年7月、Anthropic社が提供する生成AI「Claude」において、ユーザーが「共有」機能を使って作成した会話リンクが、Googleの検索結果に大量にインデックスされていたことが明らかになりました。
原因は、共有ページにnoindex設定(検索エンジンにインデックスさせない指示)が適切に実装されていなかったことです。「site:claude.ai/share」という検索演算子を使うだけで、第三者が共有チャットの内容を閲覧できる状態になっていました。
この事例は、生成AIの共有機能を安易に利用することで、意図しない情報公開が発生するリスクを浮き彫りにしました。企業としては、生成AIの共有機能の利用ルールを明確に定め、機密性の高い内容を共有設定にしないよう従業員に周知してください。
企業が実施すべき生成AIの情報漏洩対策
生成AIの情報漏洩リスクに対して、企業は組織的・技術的の両面から対策を講じる必要があります。優先度の高い6つの対策を解説します。
- 生成AI利用ガイドラインの策定
- 機密情報や個人情報を入力しない
- 入力データを学習しない設定にする
- 従業員へのセキュリティ教育
- API利用や法人プランの導入
- シャドーAI対策
生成AI利用ガイドラインの策定
生成AIの情報漏洩対策として最も基本的かつ重要なのが、社内の利用ガイドラインを策定することです。ガイドラインには、以下の項目を盛り込むことが推奨されます。
- 利用可能なAIサービスの指定:会社が承認した生成AIツールの一覧と、利用が禁止されるサービスの明示
- 入力禁止情報の定義:顧客の個人情報や財務データ、ソースコード、未公開の事業戦略など、AIに入力してはならない情報の具体的な分類
- 利用範囲と用途の明確化:どの業務で、どのような目的で生成AIを使用してよいかの範囲設定
- 出力結果の取り扱い:AIの出力をそのまま外部に公開しない、必ずファクトチェックを行うなどのルール
- 責任体制:ガイドライン違反時の対応フロー、管理責任者の明確化
- 定期的な見直し:技術の進歩や法規制の変化に応じたガイドラインの更新頻度
総務省や経済産業省が公開している「AI事業者ガイドライン」も参考にしながら、自社の業種・規模に合ったルールを策定しましょう。
機密情報や個人情報を入力しない
ガイドラインの中でも特に重要なのが、機密情報や個人情報を生成AIに入力しないというルールの徹底です。具体的に入力を禁止すべき情報には、以下のようなものがあります。
- 顧客の氏名・住所・電話番号・メールアドレスなどの個人情報
- クレジットカード番号や銀行口座情報などの決済関連情報
- 社内の財務データ、売上情報、経営戦略資料
- 開発中のソースコードや設計書
- 未公開のプレスリリースや新製品情報
- 取引先との契約書や秘密保持契約に関わる情報
従業員が入力前に「この情報は漏洩しても問題ないか?」と自問する習慣をつけることが、最もシンプルかつ効果的な防止策です。入力前のチェックリストを作成し、社内に展開することも有効でしょう。
入力データを学習しない設定にする
多くの生成AIサービスでは、ユーザーの入力データをモデルの学習に利用しない設定(オプトアウト)が用意されています。企業として生成AIを利用する場合は、この設定を必ず有効にしましょう。
ChatGPTの場合の設定方法:
- 学習利用オフ設定:「設定」→「データコントロール」→「すべての人のためにモデルを改善する」をオフにする。この設定により、新しい会話がモデルのトレーニングに使用されなくなります
- オプトアウト申請:OpenAIのプライバシーポータルから、データのトレーニング利用を拒否する申請も可能です
その他のAIサービス:
- Google Gemini:「アクティビティ管理」からGeminiアプリのアクティビティをオフに設定
- Microsoft Copilot:商用データ保護が有効な環境では、デフォルトで学習に利用されません
- Claude:Team・EnterpriseプランおよびAPI経由の利用では、デフォルトでモデルの学習に利用されません。ただし、個人向けのFree・Pro・Maxプランでは、2025年9月の利用規約改定により、デフォルトで会話データがモデル改善に利用される設定(オプトアウト方式)に変更されています。プライバシー設定から手動でオフにする必要があります
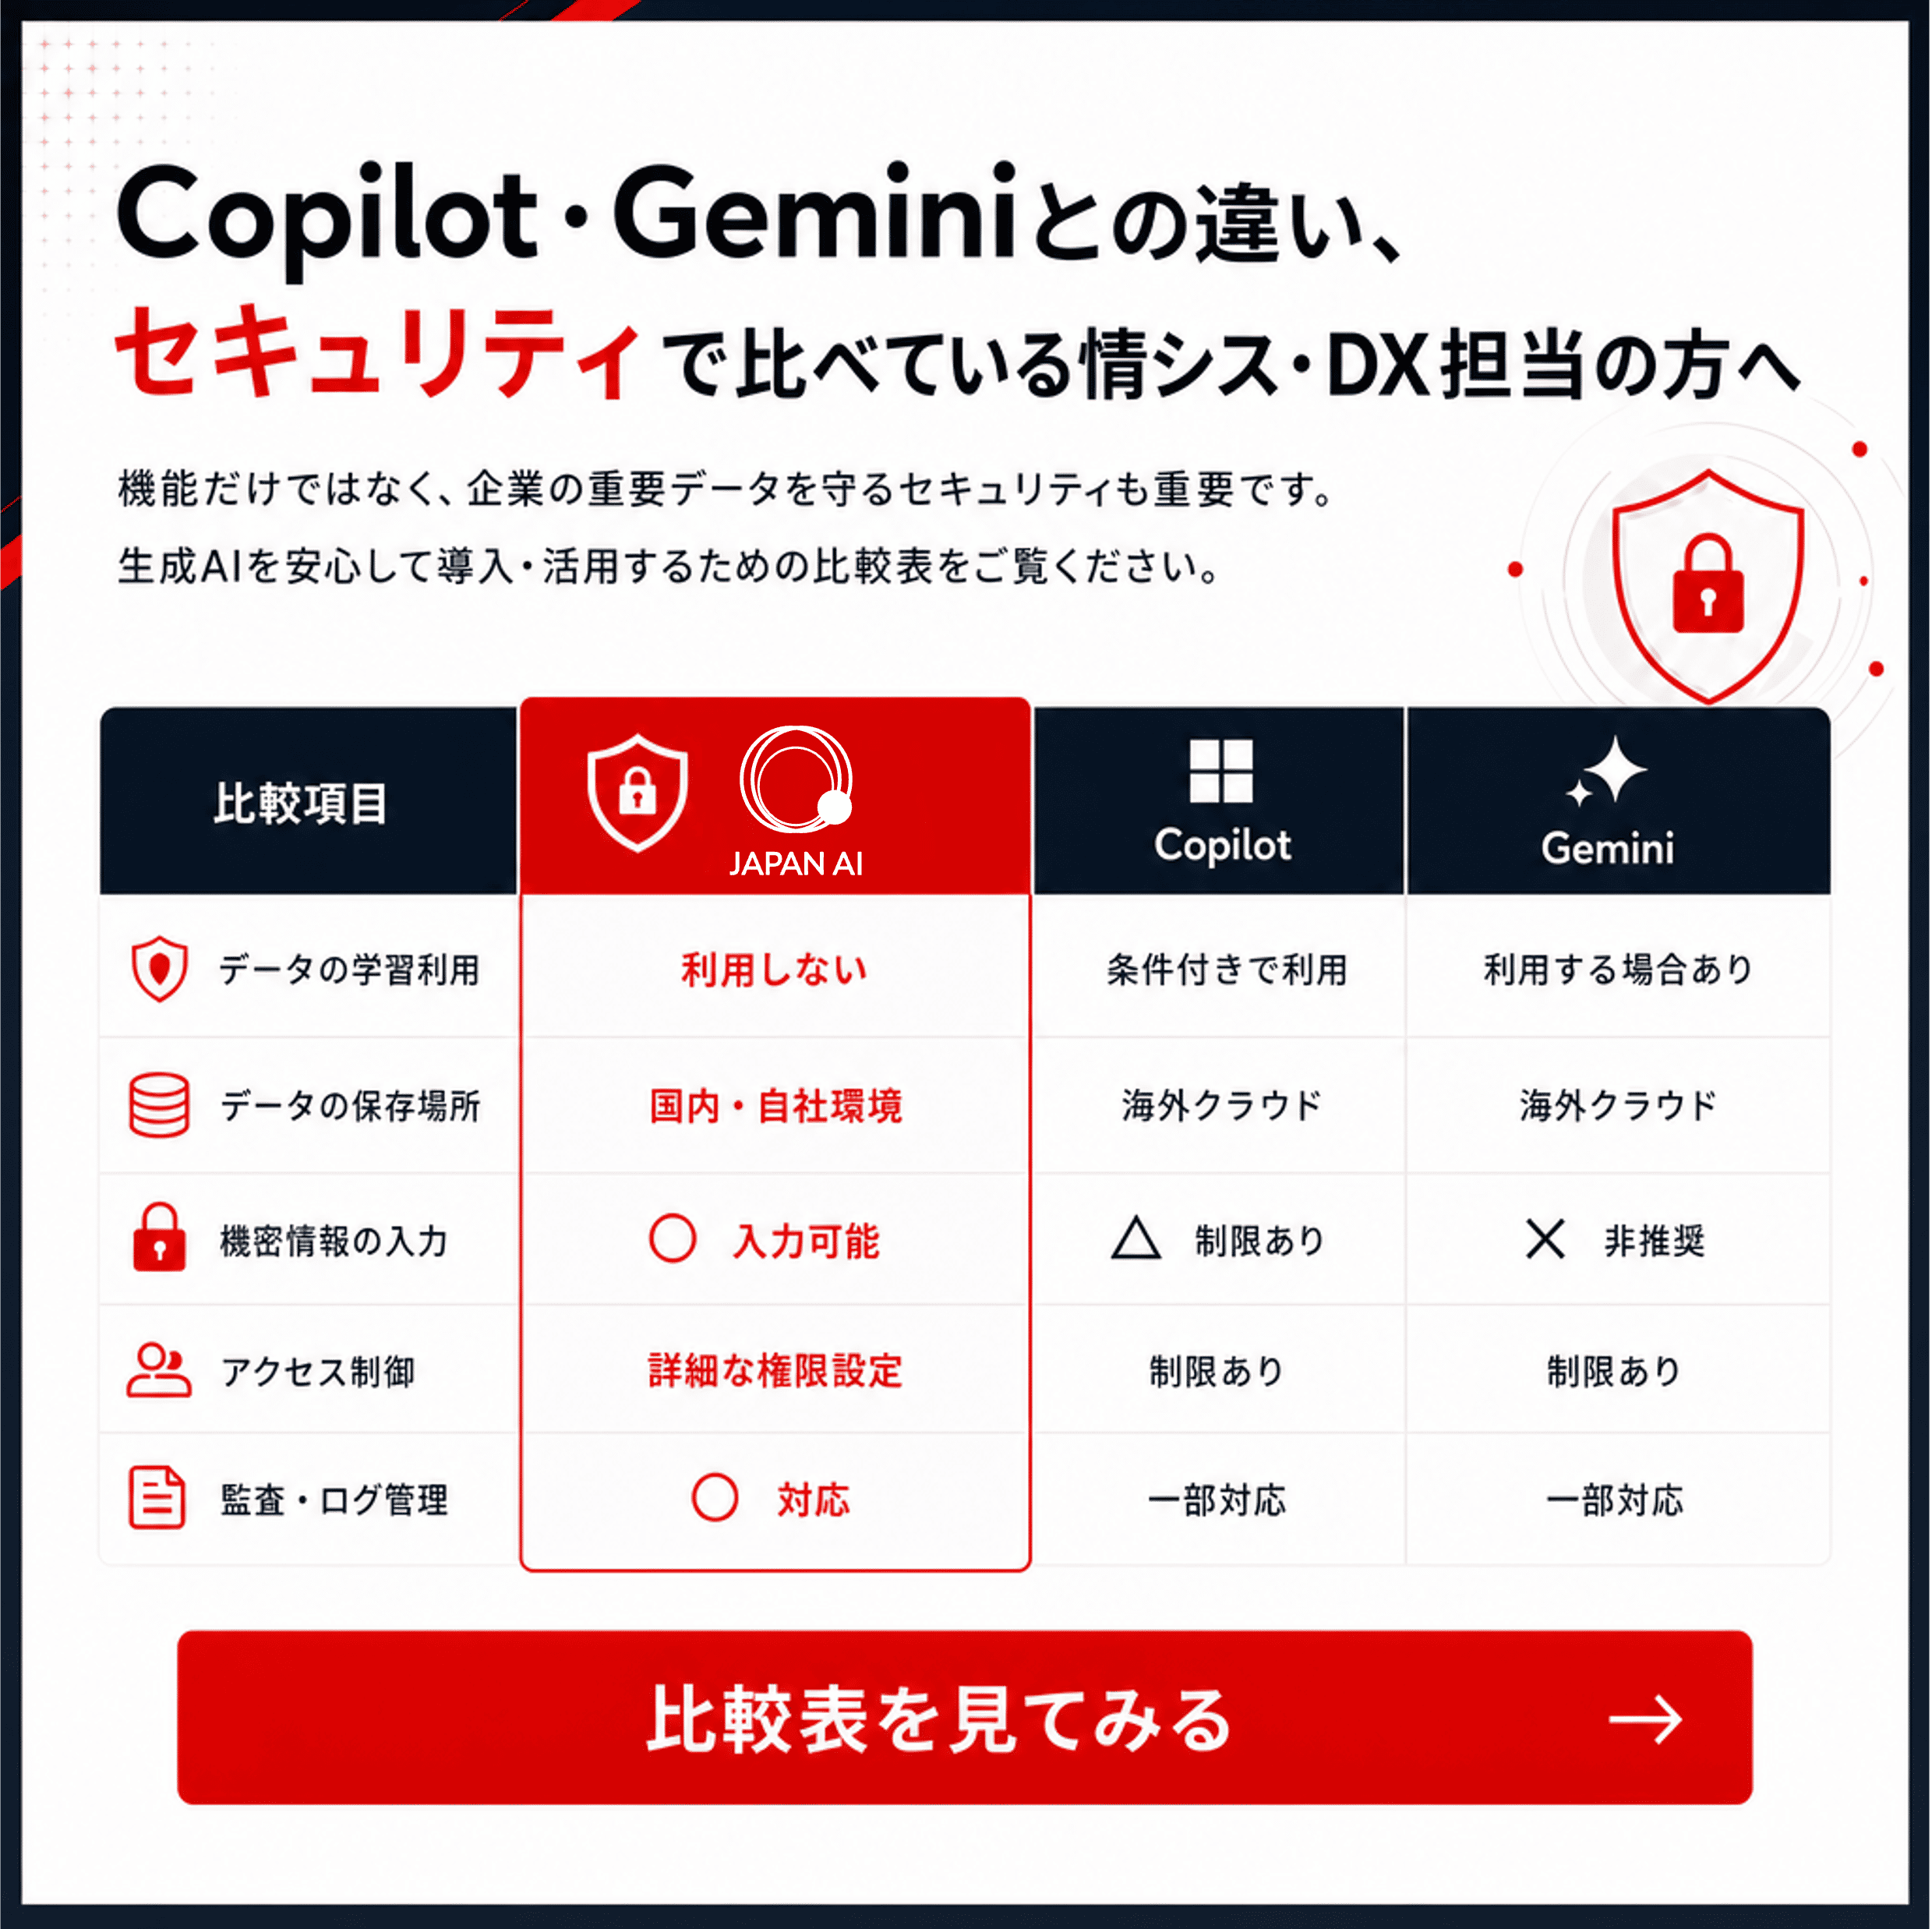
各サービスの利用規約とプライバシーポリシーを確認し、データの取り扱いを把握したうえで設定を行うことが重要です。また、JAPAN AIのような入力されたデータをデフォルトで学習させない法人向けAIサービスを利用するのもよいでしょう。
【関連記事】
ChatGPTに学習させない方法とは?オプトアウト設定の手順と注意点
従業員へのセキュリティ教育
技術的な対策だけでなく、従業員一人ひとりのセキュリティリテラシーを向上させる教育も欠かせません。効果的なセキュリティ教育には、以下の要素を含めることが推奨されます。
- 生成AIの仕組みとリスクの理解:入力データが学習に利用される仕組み、情報漏洩が発生するメカニズムの解説
- 実際の事例を用いた研修:サムスン電子やOpenAI社の事例を教材として活用し、リスクを具体的にイメージさせる
- ハンズオン形式のトレーニング:オプトアウト設定の実践、入力してよい情報・悪い情報の判断演習
- 定期的なリマインド:四半期ごとの研修実施や、社内ニュースレターでの最新事例共有
特に、新入社員研修や中途入社者向けのオンボーディングに生成AIのセキュリティ教育を組み込むことで、組織全体のリテラシーを底上げできます。
API利用や法人プランの導入
生成AIの情報漏洩リスクを技術的に低減する有効な手段が、API経由での利用やJAPAN AIのような法人向けプランの導入です。
API利用のメリット:
- OpenAI APIでは、入力データがモデルのトレーニングに使用されないことが利用規約で明記されています
- 通信経路のTLS暗号化により、データの傍受リスクを低減できます
- アクセスキーの管理により、利用者の制御が可能です
法人プランの活用:
- ChatGPT Enterprise / Business(旧Team):入力データがモデルのトレーニングに使用されない契約。SOC 2 Type 2準拠のセキュリティ基準
- Azure OpenAI Service:Microsoft Azureのセキュリティ基盤上でOpenAIモデルを利用可能。データはAzure環境内で論理的に分離され、他の顧客のモデル改善には使用されません
- Google Cloud Vertex AI:エンタープライズ向けのセキュリティ・コンプライアンス機能を備えたAIプラットフォーム
加えて、DLP(Data Loss Prevention:情報漏洩防止)ツールの導入も検討しましょう。DLPツールは、従業員がAIサービスに機密情報を送信しようとした際に自動的に検知・ブロックする機能を提供します。
シャドーAI対策
シャドーAIとは、企業のIT部門が把握・承認していない生成AIツールを、従業員が個人の判断で業務に使用している状態を指します。
ガートナージャパンが2026年2月に実施した調査によると、シャドーAIを「把握できていない」企業が43%、「把握しているが有効な対策を取れていない」企業が30%に上り、合計で73%の企業がシャドーAI対策を実施できていない現状が明らかになっています。
シャドーAIを放置すると、以下のリスクが顕在化します。
- 機密情報が未承認のAIサービスに入力され、情報漏洩が発生する
- 利用規約やプライバシーポリシーの確認なしにサービスが利用される
- セキュリティインシデント発生時に原因の特定・対応が困難になる
- 個人情報保護法やEU AI法などの法令違反リスクが高まる
効果的なシャドーAI対策としては、以下の施策が挙げられます。
- 利用状況の可視化:ネットワーク監視ツールやCASB(Cloud Access Security Broker)を導入し、従業員がどのAIサービスにアクセスしているかを把握する
- 承認済みAI環境の整備:会社が公式に承認した生成AIツールを用意し、従業員が安全に利用できる環境を提供する。「禁止」ではなく「安全な代替手段の提供」がポイント
- 利用ポリシーの周知:未承認AIサービスの利用禁止と、承認済みサービスの利用推奨を明確に伝える
生成AIの情報漏洩対策を強化するなら「JAPAN AI AGENT」
シャドーAIのリスクを防ぐ最も効果的な方法は、利用を禁止することではなく、従業員が安心して使える環境を用意することです。JAPAN AI AGENTは、特定のタスクを自律的に実行する「AI社員」をノーコードで作成できる法人向けプラットフォームです。入力データを学習に利用しない設計と、上場企業水準のセキュリティ体制を備えており、未承認の外部AIサービスへの機密情報流出リスクを抑えながら、安全かつ効率的に生成AI活用を推進できます。
日本企業のための
最も実用的なAIエージェントへ!
AIが企業の様々な職種の
方々が
普段行っている
タスクを自律的に実行
JAPAN AI AGENT
✓
実用性の高いAIエージェンを提供
✓
無料の伴走サポート
✓
高いカスタマイズ性
✓
目標設定をだけで自律的にAIが各タスクを実行
個人ができる情報漏洩を防ぐための注意点
企業の組織的な対策に加えて、生成AIを利用する個人レベルでも、情報漏洩を防ぐために実践すべき注意点があります。
機密情報や個人情報を入力しない
個人利用の場合でも、自分自身の個人情報や、他者から預かった機密情報を生成AIに入力しないことが基本原則です。
特に注意すべきケースには、以下のようなものがあります。
- 自分のマイナンバー、パスポート番号、クレジットカード情報の入力
- 友人・知人の個人情報を含む相談内容の入力
- 副業やフリーランス業務で受け取ったクライアントの機密資料の入力
- SNSの非公開情報やプライベートな会話内容の入力
「AIに入力した情報は、自分のコントロールを離れる可能性がある」という意識を常に持つことが重要です。
【関連記事】
ChatGPTに個人情報を入力するリスクとは?漏洩事例と安全対策
入力データを学習させない設定を活用する
個人アカウントでも、各AIサービスが提供する学習オプトアウト設定を積極的に活用しましょう。
ChatGPTの場合、「設定」→「データコントロール」→「すべての人のためにモデルを改善する」をオフにすることで、会話内容がモデルのトレーニングに利用されることを防げます。
また、一時的に機密性の高い内容を扱う場合は、ChatGPTの「一時チャット」機能を活用することで、会話が履歴に残らず、モデルの学習にも使用されません。
生成された情報の正確性を確認する
生成AIが出力する情報には、事実と異なる内容が含まれる場合があります。これは「ハルシネーション(幻覚)」と呼ばれる現象で、AIがもっともらしい誤った情報を自信を持って出力してしまうことを指します。
ハルシネーションによる誤情報をそのまま業務資料や外部向けの文書に使用すると、誤った情報の拡散や、企業の信頼性低下につながるリスクがあります。
生成AIの出力は必ず一次情報と照合し、ファクトチェックを行ったうえで利用しましょう。特に、法律・税務・医療などの専門分野に関する回答は、必ず専門家や公式情報源で確認することが不可欠です。
生成AIの情報漏洩に関する各国の規制動向
生成AIの急速な普及に伴い、各国で情報漏洩リスクに対する法規制やガイドラインの整備が進んでいます。IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が初選出で3位にランクインし、生成AIのセキュリティリスクが社会的な課題として認知されたことを示しています。
日本
日本では、2025年5月に「人工知能関連技術の研究開発及び活用の推進に関する法律」(通称:日本版AI法)が国会で成立し、同年6月4日に公布されました。2025年9月1日にはAI戦略本部の設置に係る規定を含め全面施行されています。
この法律は、AIのイノベーション促進とリスク対応の両立を目指す基本法・理念法としての性格が強く、企業に対する直接的な罰則規定は限定的です。しかし、政府が策定するAI基本計画に基づき、今後より具体的な規制やガイドラインが整備されていく見通しです。
また、経済産業省と総務省が策定した「AI事業者ガイドライン」は、AIの開発者・提供者・利用者それぞれが遵守すべき原則を示しており、企業の生成AI利用ガイドライン策定の基盤として活用されています。
EU
EUでは、世界初の包括的なAI規制法である「EU AI法(AI Act)」が2024年8月に施行され、段階的に適用が進んでいます。
2025年2月には、感情認識AIやソーシャルスコアリングなど「禁止AI」に関する規定が適用開始。2025年8月には汎用AIモデル(GPAI)に関する規定が適用開始し、2026年8月2日には汎用AIモデルに対する透明性義務やAI生成コンテンツの表示義務(第50条)が適用開始となりました。なお、高リスクAIシステムへの義務(品質管理システム、適合性評価、リスク管理など)については、欧州委員会のデジタルオムニバス提案により、附属書IIIに該当する単独型の高リスクAIシステムは2027年12月2日、製品安全法制に組み込まれるものは2028年8月2日へと適用開始が延期されています。
重要なのは、EU AI法には域外適用の規定がある点です。EU域内でAIシステムを提供する日本企業も規制の対象となりうるため、EUとビジネス上の接点がある企業は、自社のAI利用が規制に抵触しないかを確認する必要があります。禁止されたAI慣行に違反した場合、最大で3,500万ユーロまたは全世界年間売上高の7%のいずれか高い方の制裁金が科される可能性があります。なお、違反の種類により制裁金の上限は異なり、高リスクAI義務違反の場合は最大1,500万ユーロまたは3%です。
出典:JETRO「欧州委、AI法の高リスクシステムに関する適用延期を提案」
アメリカ
アメリカでは、連邦レベルでの包括的なAI規制法はまだ成立していません。2023年10月にバイデン大統領(当時)が署名した「AI安全性に関する大統領令」(大統領令14110)により、AIの安全性・セキュリティに関する連邦政府の方針が示されましたが、同大統領令は2025年1月にトランプ大統領が発出した大統領令14148により撤回されました。
トランプ政権下ではAI規制の緩和方針が打ち出される一方、2025年12月には各州で異なるAI規制を連邦基準へ一本化することを目指す大統領令「Ensuring a National Policy Framework for Artificial Intelligence」に署名するなど、連邦レベルでのAI政策は変動が続いています。さらに2026年6月には、最先端AIモデルの一般公開前に政府のサイバーセキュリティ審査への自主提出を求める大統領令にも署名しています。
各州レベルでは、カリフォルニア州が2025年にAI安全開示法(SB-53)を制定し2026年1月から適用を開始しています。コロラド州も2024年に全米初の包括的AI規制法(SB 24-205)を成立させた後、2026年にはSB 26-189により改正法を制定するなど、独自のAI規制が活発に進められています。特にAIによる差別や偏見の防止、透明性の確保に重点が置かれています。
また、NIST(米国国立標準技術研究所)が公開した「AI Risk Management Framework」は、企業がAIリスクを管理するための実践的なフレームワークとして、日本企業にも参考になる内容です。
出典:JETRO「トランプ米大統領、AIに対する規制緩和を指示する大統領令発表」
中国
中国は、生成AIに対する規制を早期に導入した国の一つです。2023年8月に施行された「生成式人工知能サービス管理暫定弁法」により、生成AIサービスの提供者に対して、コンテンツの安全性確保、利用者の個人情報保護、データの適正な取り扱いなどが義務づけられています。
また、中国国内では一時期ChatGPTの利用が制限され、百度のErnie BotやアリババのTongyi Qianwenなど国産の生成AIサービスの利用が推奨されています。中国市場でビジネスを展開する企業は、現地の規制動向を注視する必要があります。
生成AIの情報漏洩に関してよくある質問
ChatGPTに入力した情報はすべて学習されるのですか?
ChatGPTの無料版およびPlusプランでは、デフォルト設定の場合、入力した会話内容がモデルの改善(トレーニング)に利用される可能性があります。ただし、「設定」→「データコントロール」→「すべての人のためにモデルを改善する」をオフにすることで、学習への利用を防止できます。また、API経由で利用する場合や、ChatGPT Enterprise・Business(旧Team)プランでは、入力データがモデルのトレーニングに使用されないことが利用規約で明記されています。業務利用の場合は、法人プランやAPI利用を選択しましょう。
生成AIの情報漏洩対策は中小企業でも必要ですか?
企業規模に関わらず、生成AIの情報漏洩対策は必須です。IPAの「情報セキュリティ10大脅威 2026」で「AIの利用をめぐるサイバーリスク」が3位に初登場したことからもわかるように、生成AIのセキュリティリスクは業種・規模を問わず存在します。中小企業の場合、まずは「生成AI利用ガイドラインの策定」と「従業員へのセキュリティ教育」から着手し、段階的にAPI利用やDLPツールの導入を検討するのが現実的なアプローチです。
API経由で利用すれば情報漏洩のリスクはなくなりますか?
API経由での利用により、入力データがモデルのトレーニングに使用されるリスクは大幅に低減されます。しかし、情報漏洩のリスクが完全にゼロになるわけではありません。API通信の傍受リスク、APIキーの漏洩によるなりすまし利用、AIサービス提供者側のセキュリティインシデントなど、他の経路からの情報漏洩リスクは残ります。API利用に加えて、通信経路のTLS暗号化の確認、APIキーの厳格な管理、DLP(情報漏洩防止)ツールの併用を組み合わせてください。
生成AIの情報漏洩リスクを理解し安全に活用しよう
本記事では、生成AIの情報漏洩が起こる原因、実際に発生した事例、そして企業・個人が取るべき対策について解説しました。記事のポイントを整理すると、以下のとおりです。
- 情報漏洩の主な原因:プロンプトへの機密情報の入力、保存データやアカウント情報への不正アクセス、システムのバグ、プロンプトインジェクション攻撃の4つ
- 実際の事例:サムスン電子のソースコード流出、OpenAI社のチャット履歴漏洩、ダークウェブでのアカウント情報売買、Claudeの共有チャットのGoogle検索表示など
- 企業の対策:利用ガイドラインの策定、機密情報の入力禁止、学習オプトアウト設定、従業員教育、API・法人プランの導入、シャドーAI対策
- 法規制の動向:日本版AI法の施行(2025年9月)、EU AI法の透明性義務の適用開始(2026年8月)と高リスクAI義務の段階的適用(2027年12月〜)、IPA 10大脅威2026でのAIリスク初選出
生成AIは業務効率化に大きな可能性を持つツールですが、「利用を禁止する」のではなく、「リスクを正しく理解し、適切な管理のもとで活用する」ことが重要です。
まずは自社の生成AI利用ガイドラインの策定から着手し、従業員へのセキュリティ教育、技術的な対策の導入と、段階的にセキュリティ体制を強化していきましょう。情報漏洩リスクへの備えを万全にすることで、生成AIの恩恵を安全に享受できる環境を構築できます。
JAPAN AIとは
JAPAN AIは、法人向けの国産生成AIプラットフォームです。AIチャット・議事録・エージェントなどのすぐ使える標準機能から、自社専用AIアプリのノーコード開発まで、全部門のAI活用をひとつの基盤で支えます。ジーニーグループのこれまでのDX・AX支援実績をもとに、ツールの提供にとどまらず、活用テーマの設計から現場での定着・成果創出まで専門チームが伴走します。
JAPAN AIの機能・活用事例・料金体系がわかるサービス紹介資料を無料でお送りします。
▼資料イメージ
- JAPAN AIでできること(AIチャット/議事録/エージェント/アプリ開発 ほか)
- ChatGPTなど汎用AIツールとの違い
- 業種・部門別の活用シーンと導入事例
- 導入から定着までの支援体制
- 料金体系とセキュリティ・ガバナンス対応
▼簡単1分!JAPAN AIの資料請求